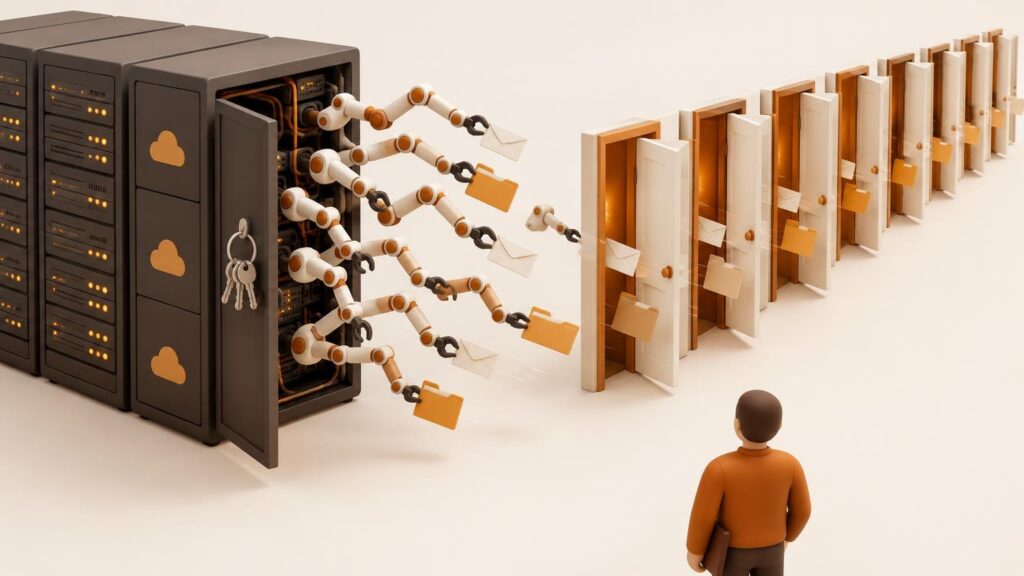
Σχεδόν 3.000 απόπειρες σύνδεσης το λεπτό. Με αυτόν τον ρυθμό, σύμφωνα με ερευνητές ασφαλείας της Microsoft, χάκερ που συνδέονται με το κινεζικό κράτος μπήκαν σε περίπου 2.250 οργανισμούς. Την ταχύτητα την έδωσαν AI agents, προγράμματα που χρησιμοποιούν γλωσσικά μοντέλα για να εκτελούν μόνα τους σειρές ενεργειών χωρίς να περιμένουν άνθρωπο σε κάθε βήμα.
Η πόρτα ήταν η ConnectWise, μεγάλη εταιρεία λογισμικού για διαχείριση συστημάτων πληροφορικής και απομακρυσμένη πρόσβαση. Οι επιτιθέμενοι παραβίασαν την υπηρεσία της για αντίγραφα ασφαλείας στο cloud, στην οποία εταιρείες-πελάτες στέλνουν τα δεδομένα τους. Από εκεί έκλεψαν διαπιστευτήρια εφαρμογών, τα ψηφιακά κλειδιά με τα οποία η ConnectWise συνδέεται αυτόματα με τα συστήματα κάθε πελάτη για να παίρνει τα δεδομένα.
Με αυτά τα κλειδιά, οι χάκερ έμπαιναν στο περιβάλλον του πελάτη που φιλοξενείται από τη Microsoft σαν να ήταν εξουσιοδοτημένος χρήστης. Είχαν πρόσβαση σε email και άλλα αρχεία. Μια υπηρεσία που υπάρχει για να προστατεύει τα δεδομένα μιας εταιρείας από απώλεια έγινε ο δρόμος για να διαρρεύσουν.
Ένα ανοιχτό εργαλείο για δοκιμές άμυνας
Ο ρυθμός των επιθέσεων, κατά τη Microsoft, αφήνει στους αμυνόμενους «ελάχιστο χρόνο για να εντοπίσουν και να αντιδράσουν». Ένας άνθρωπος που ελέγχει ύποπτες συνδέσεις δεν μπορεί να ακολουθήσει χιλιάδες απόπειρες το λεπτό.
Πίσω από την ταχύτητα βρίσκεται το ARTEX, ένα πλαίσιο ανοιχτού κώδικα που συνεργάζεται με μοντέλα AI και φτιάχτηκε για να δοκιμάζει την αντοχή των κυβερνοαμυνών. Εργαλεία τέτοιου τύπου τα χρησιμοποιούν νόμιμα ομάδες ασφαλείας, που επιτίθενται στα συστήματα των πελατών τους για να βρουν τα κενά πριν από τους εγκληματίες. Εδώ το ίδιο εργαλείο δούλεψε για την άλλη πλευρά.
Δεν είναι η πρώτη φορά. Το ARTEX χρησιμοποιήθηκε και σε πρόσφατη παραβίαση των χρηματοπιστωτικών συστημάτων της Νότιας Κορέας. Πολλά από αυτά είχαν αδύναμη προστασία και δεν διέθεταν πολυπαραγοντική ταυτοποίηση, τον δεύτερο έλεγχο, όπως ένας κωδικός στο κινητό, που ζητείται πέρα από το συνθηματικό.
Το TechCrunch, που μετέδωσε την είδηση, την περιγράφει ως τη συνέχεια μιας ήδη κακής εβδομάδας για την κυβερνοασφάλεια. Η ConnectWise ανέστειλε την πρόσβαση στο σύστημα αντιγράφων ασφαλείας και ερευνά την παραβίαση. Την Πέμπτη η εταιρεία ανέφερε ότι δουλεύει για να επαναφέρει την υπηρεσία.