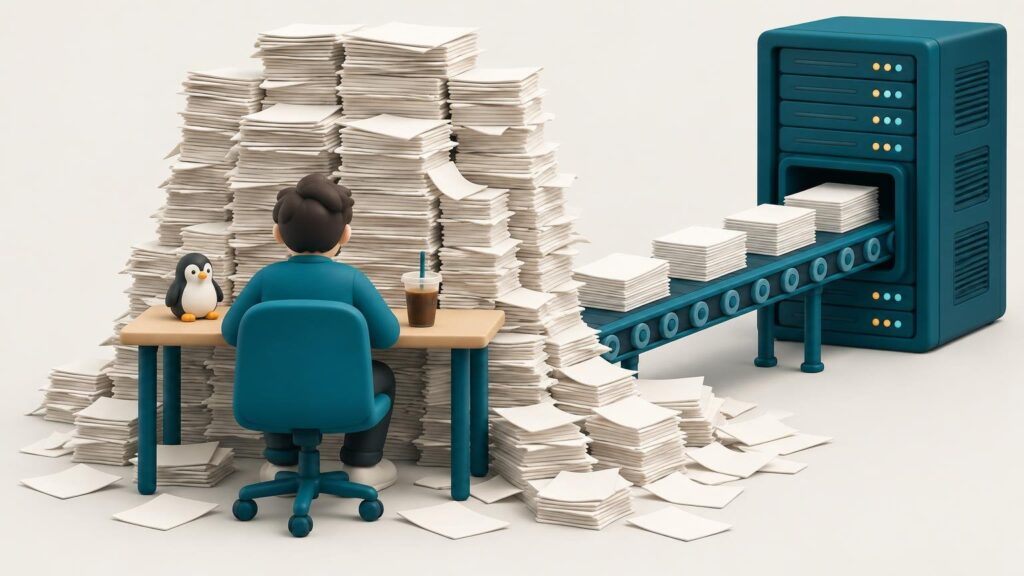
Στις 10 Νοεμβρίου, ο Λορέντζο Στόουκς, μηχανικός της ARM και συντηρητής του πυρήνα του Linux, σταμάτησε να ελέγχει κώδικα άλλων σε μεγάλο μέρος του πυρήνα. Ο λόγος, όπως έγραψε, είναι ο όγκος των αλλαγών που παράγει η AI. «Στην αρχή έβλεπα σκουπίδια μία φορά στο τόσο», σημείωσε. «Τώρα είναι σχεδόν το μισό απ’ όσα βλέπω, αν όχι περισσότερα.»
Την ιστορία αφηγείται ο Στίβεν Βον-Νίκολς στο ZDNET. Το συμπέρασμά του: το να βρεις σφάλματα δεν είναι πια το δύσκολο κομμάτι. Δύσκολο είναι να τα ελέγξει και να τα διορθώσει κάποιος άνθρωπος.
Ο Στόουκς, που συμμετέχει στον πυρήνα από το 2014, ήταν reviewer σε τομείς όπως η διαχείριση μνήμης και ο κώδικας σε Rust. Πλέον θα ελέγχει μόνο όσα συντηρεί ο ίδιος, γιατί, όπως γράφει, δεν έχει τον χρόνο για περισσότερα.
726 ευπάθειες σε ένα μόνο Patch Tuesday
Τα νούμερα δείχνουν το μέγεθος. Η ομάδα που καταγράφει τις γνωστές ευπάθειες (CVE) του Linux μετρά φέτος, έως τις 2 Νοεμβρίου, κατά μέσο όρο 27 την ημέρα. Στην τελευταία μηνιαία ενημέρωση ασφαλείας των Windows, η Microsoft ανέφερε 726 CVE. Η συντριπτική πλειονότητα των αναφορών, γράφει το ZDNET, προέρχεται από AI.
Η ίδια η Microsoft έδωσε πρόσφατα ένα παράδειγμα. Το εργαστήριό της FORGE Lab ανακοίνωσε ότι το σύστημα σάρωσης MDASH εντόπισε 59 σφάλματα στον πυρήνα του Linux, ένα από αυτά τουλάχιστον 21 ετών. Το εργαστήριο παραδέχεται ότι «η εύρεση και η διόρθωση σφαλμάτων είναι τραγικά εκτός ισορροπίας». Η μετατροπή των ευρημάτων σε αναφορές πήρε πάνω από τέσσερις ανθρωπομήνες, επειδή η ανθρώπινη προσπάθεια είναι το σημείο συμφόρησης.
Ο συντάκτης θυμίζει ότι στο Linux κάθε σφάλμα μπορεί να γίνει θέμα ασφάλειας. Ο Λίνους Τορβάλντς του το είχε πει το 2024: ό,τι κι αν είναι, κάποιος αρκετά έξυπνος μπορεί να βρει τρόπο να το εκμεταλλευτεί. Επιπλέον το Linux τρέχει παντού, από κινητά και ψυγεία μέχρι υπερυπολογιστές, και ένα σοβαρό σφάλμα σε μία συσκευή μπορεί να μην υπάρχει καν σε άλλη.
Οι συντηρητές κουράστηκαν, αλλά υπάρχει και αντίστροφη κίνηση
Ο Γκρεγκ Κρόα-Χάρτμαν, συντηρητής των σταθερών εκδόσεων του πυρήνα, είπε σε συζήτηση στο Open Source Summit Europe ότι δεν υπάρχουν αρκετά άτομα για να ελέγξουν την «επέλαση» των patches που γράφουν γλωσσικά μοντέλα. «Χρειαζόμαστε περισσότερους reviewers. Όλοι οι συντηρητές έχουν εξουθενωθεί, και είμαστε έτσι εδώ και δέκα χρόνια.»
Ο Τορβάλντς, από την πλευρά του, έγραψε στη λίστα αλληλογραφίας του πυρήνα ότι μεγάλο μέρος του νέου κώδικα στην έκδοση Linux 7.4 rc 2 προήλθε από διορθώσεις με AI. Στον τομέα του bpf, ενός μηχανισμού φιλτραρίσματος πακέτων δικτύου, οι διορθώσεις έρχονται πλέον πιο γρήγορα από τις νέες αναφορές. Οι περισσότεροι άλλοι τομείς δεν έχουν φτάσει εκεί, προσθέτει, αλλά ίσως αρχίζει να γυρίζει το κύμα. «Μην κρατάτε την αναπνοή σας», έγραψε, «αλλά ίσως σταυρώστε τα δάχτυλα».
Ο Κρόα-Χάρτμαν είναι πιο επιφυλακτικός. «Πλησιάζουμε, ναι, αλλά δεν είμαστε ακόμη εκεί», είπε στον συντάκτη, και δεν θέλησε να δώσει εκτίμηση για το πότε οι εγκεκριμένες από ανθρώπους διορθώσεις θα προλάβουν τις αναφορές. Ο Ντάνιελ Στάινμπεργκ, δημιουργός του cURL, που έχει επικρίνει έντονα τις άχρηστες αναφορές σφαλμάτων από AI, λέει ότι μέχρι τώρα «διαχειρίζονται το κύμα αρκετά καλά», αν και ο ρυθμός ανεβοκατεβαίνει ανάλογα με το ποιος στέλνει νέα ευρήματα εκείνη την εβδομάδα.
Ο Βον-Νίκολς περιμένει πάντως περισσότερες σοβαρές παραβιάσεις. Μόνο τον Νοέμβριο αναφέρει ένα σοβαρό κενό στο TCP δικτύωσης του Linux, ένα επικίνδυνο σφάλμα στο OpenSSH της διανομής Alpine και το PHP2Shell, που πολλές ομάδες δεν έχουν ακόμη διορθώσει.
Πηγή: ZDNET